Richtung und Verantwortung
Managementvorgaben, Geltungsbereich, Rollen und verbindliche Sicherheitsziele.
Fachlich kuratierte, mehrfach im Team geprüfte Leitlinien, Richtlinien, Konzepte, Checklisten und Formulare – aus der Praxis, nach Norm und Branche eingeordnet und für Ihre Organisation bearbeitbar.
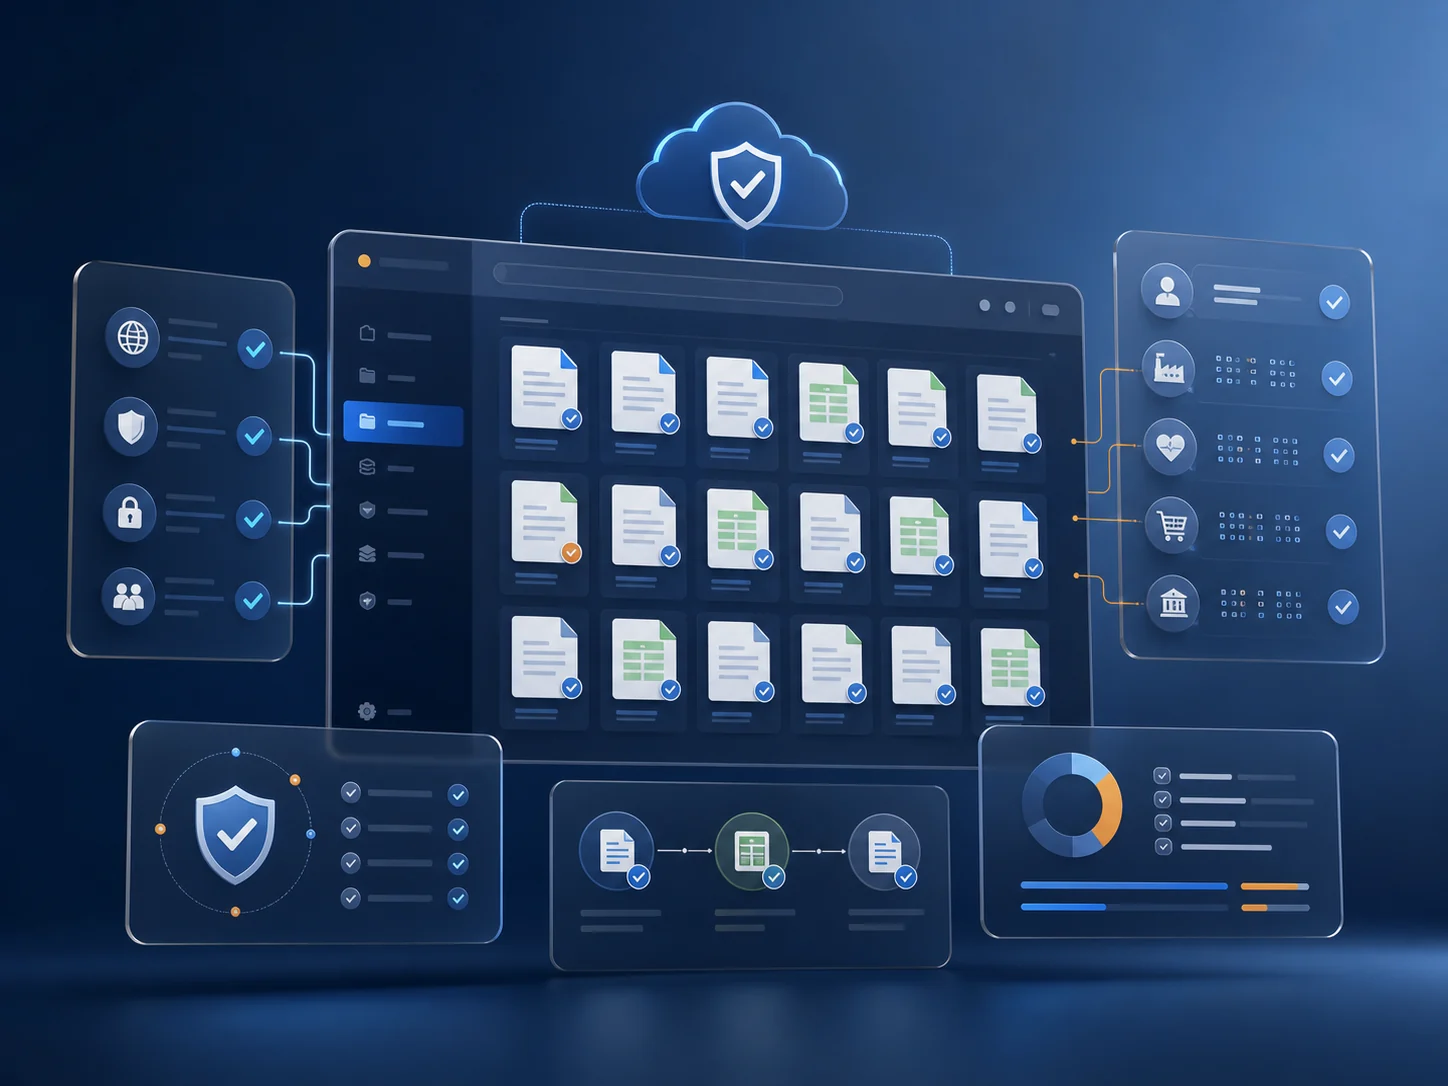
Die Dokumente bilden gemeinsam den Regelkreis eines ISMS ab: Führung gibt Leitlinien vor, Verfahren übersetzen sie in Abläufe, Formulare unterstützen die Durchführung und Nachweise machen die Umsetzung prüfbar.
Managementvorgaben, Geltungsbereich, Rollen und verbindliche Sicherheitsziele.
Konkrete Vorgaben für Benutzer, Passwörter, Cloud, Lieferanten, mobile Arbeit und IT-Betrieb.
Backup, Notfallmanagement, Cyberangriff, Kontinuität und Behandlung von Sicherheitsvorfällen.
Bewertungen, Erfassungen, Bestätigungen und Arbeitshilfen für wiederholbare Abläufe.
Die Dokumente sind keine per Knopfdruck erzeugte Textsammlung. Ihre Inhalte basieren auf praktischer ISMS-Projekterfahrung, wurden fachlich kuratiert, redaktionell aufeinander abgestimmt und in mehreren Prüfschritten durch das Team kontrolliert.
Die Inhalte greifen reale Anforderungen, typische Abläufe und wiederkehrende Fragestellungen aus ISMS-Projekten auf.
Normanforderungen, Branchenbezug und praktische Umsetzbarkeit werden bewusst eingeordnet statt nur zusammenkopiert.
Dokumente durchlaufen mehrere inhaltliche und redaktionelle Prüfungen, bevor sie Bestandteil des Pakets werden.
Leitlinien, Richtlinien, Verfahren und Nachweise verwenden eine konsistente Struktur und passen fachlich zusammen.
Die folgenden 48 Titel stammen direkt aus der bestehenden Dokumentbibliothek und zeigen einen konkreten Auszug aus dem Gesamtumfang von 106 Dokumenten und Arbeitshilfen.
Schafft Auftrag, Geltungsbereich, Rollen und die verbindliche Steuerung des ISMS.
Regelt nachvollziehbar, wer worauf zugreifen darf und wie Berechtigungen kontrolliert werden.
Macht wiederkehrende Betriebsaufgaben prüfbar und reduziert ungeplante Sicherheitslücken.
Gibt Teams klare Abläufe für Meldung, Reaktion, Beweissicherung und Wiederanlauf.
Strukturiert die Sicherheitsprüfung externer Partner und ausgelagerter Leistungen.
Übersetzt Sicherheitsanforderungen in verständliche Regeln für den Arbeitsalltag.
Verankert Sicherheit von der Anforderung bis zu Entwicklung, Test und produktivem Betrieb.
Schützt Räume, Infrastruktur, Versorgung und Zutritt vor physischen Gefährdungen.
Sie kaufen nicht nur Dateien. Sie reduzieren Recherche, Grundsatzdiskussionen und wiederkehrende Schreibarbeit – und gewinnen eine belastbare Grundlage für Abstimmung und Audit.
Vorgefüllte Inhalte, Beispiele und klare Platzhalter ersetzen die leere Word-Seite.
Normzuordnung und thematisch verbundene Dokumente zeigen, welche Nachweise noch fehlen.
Rollen, Freigaben und konkrete Arbeitsvorlagen geben Fachbereichen eine gemeinsame Grundlage.
Aus Leitlinien werden Verfahren, Formulare und Nachweise, die im Audit nachvollzogen werden können.
Transparenz bedeutet auch zu zeigen, worin der Mehrwert gegenüber einzelnen Standardmustern liegt.
| Kriterium | Einzelne Standardvorlage | ISMS-Mitte Dokumentenpaket |
|---|---|---|
| Qualität | Häufig generischer oder ungeprüfter KI-Text | Fachlich kuratiert, praxiserprobt und mehrfach im Team geprüft |
| Startpunkt | Leeres Muster oder allgemeiner Text | Bis zu 85 % vorgefüllte, anpassbare Inhalte |
| Normbezug | Muss selbst recherchiert werden | Zuordnung zu ISO 27001, TISAX®, NIS2, BSI oder B3S |
| Branchenbezug | Allgemeine Formulierungen | Beispiele und Schwerpunkte passend zum Branchenprofil |
| Zusammenhang | Einzelne, isolierte Dateien | Abgestimmte Leitlinien, Verfahren, Formulare und Nachweise |
| Bearbeitung | Oft PDF oder geschützte Vorlage | Direkt bearbeitbare Word- und Excel-Dateien |
| Einführung | Reihenfolge bleibt unklar | Strukturierter Einstieg vom Geltungsbereich bis zur Verbesserung |
Die Vorbefüllung nimmt Ihnen den ersten großen Arbeitsblock ab. Die Verantwortung bleibt dort, wo sie hingehört: bei Ihrem Unternehmen und den Menschen, die die Prozesse tatsächlich kennen.
Norm, Branche und benötigten Dokumentumfang festlegen.
Platzhalter, Rollen, Systeme und reale Abläufe ergänzen.
Fachbereiche einbinden, Verantwortlichkeiten klären und Inhalte freigeben.
Formulare, Protokolle und Aufzeichnungen im laufenden Betrieb führen.
Fordern Sie Musterdokumente an oder lassen Sie uns gemeinsam klären, welche Norm und welches Branchenprofil zu Ihrer Organisation passen.